VolverCiber2027
CIBERIDIA 2026 · LA CRÓNICA

Así fue la primera edición: un día entero hablando claro.

26 de enero de 2026 · Sede de Caja Rural de Aragón, Zaragoza.

Opening de CiberIDiA 2026: el vídeo con el que arrancó la jornada.

CiberIDiA 2026 nació de una convicción: la ciberseguridad ya no es un asunto técnico que se pueda dejar en manos del departamento de sistemas. Es gestión, es negocio y es responsabilidad de toda la empresa. Con esa idea, IDiA reunió en Zaragoza a responsables de tecnología, de seguridad y de dirección para hablar de ciberdefensa con casos reales y sin discursos de catálogo.

Días antes, en una entrevista con Ciberseguridad TIC, el presidente de IDiA lo había adelantado: la ciberseguridad no se puede abordar por compartimentos estancos ni delegar solo en sistemas. Pide planificación, gobernanza y que la dirección se implique de verdad, más aún con un cibercrimen profesionalizado, la presión de las normas y la adopción acelerada de la inteligencia artificial.

La jornada tuvo dos mitades. La mañana recorrió los pilares técnicos: identidad, riesgo, visibilidad, detección y respuesta. La tarde se sentó en el comité de crisis: qué se decide, quién lo decide y cómo se sale cuando el ataque ya ha ocurrido. Devoteam, Fortinet, hiberus, Inetum y Trend Micro fueron los patrocinadores Platinum.

388
profesionales inscritos
+180
organizaciones representadas
18
marcas patrocinadoras
7
ponencias
4
mesas redondas
16
páginas de reportaje en ciberseguridadTIC
La defensa perfecta no existe. La diferencia la marca lo preparado que llegas al día malo.
La idea que atravesó toda la jornada
PRIMERA PARTE · LA MAÑANA

Los pilares de la defensa, uno a uno.

Cuatro ponencias y cuatro mesas redondas: identidad, riesgo, vectores de ataque y lo esencial.

Identidad en el punto de mira
PONENCIA · DEVOTEAM

Identidad en el punto de mira

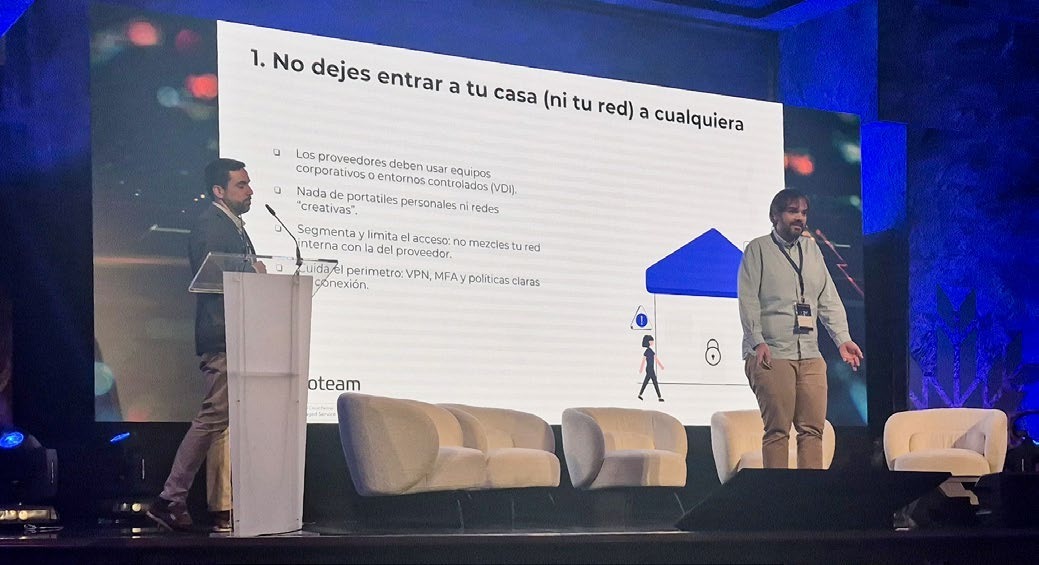
Álvaro Moreno y Daniel López abrieron la mañana con el trabajo en remoto y la nube como telón de fondo: da igual dónde esté el usuario o el recurso, la confianza ya no se regala y cada acceso se comprueba. Es el enfoque Zero Trust. Su petición fue unificar. Las herramientas de identidad, de accesos privilegiados y de acceso remoto tienen que verse juntas, con el SOC como pieza que lo integra todo. Según su experiencia, entre el 70 y el 80 % de los problemas de seguridad tienen que ver con la identidad. ¿Por dónde empezar? Controlar los accesos de terceros, segmentar la red, poner doble factor y fijar reglas claras de conexión, avanzando por fases y con objetivos realistas. Y una pista de futuro: la seguridad dentro del propio navegador.
Identidad: la desconfianza es la madre de la ciberseguridad
MESA REDONDA

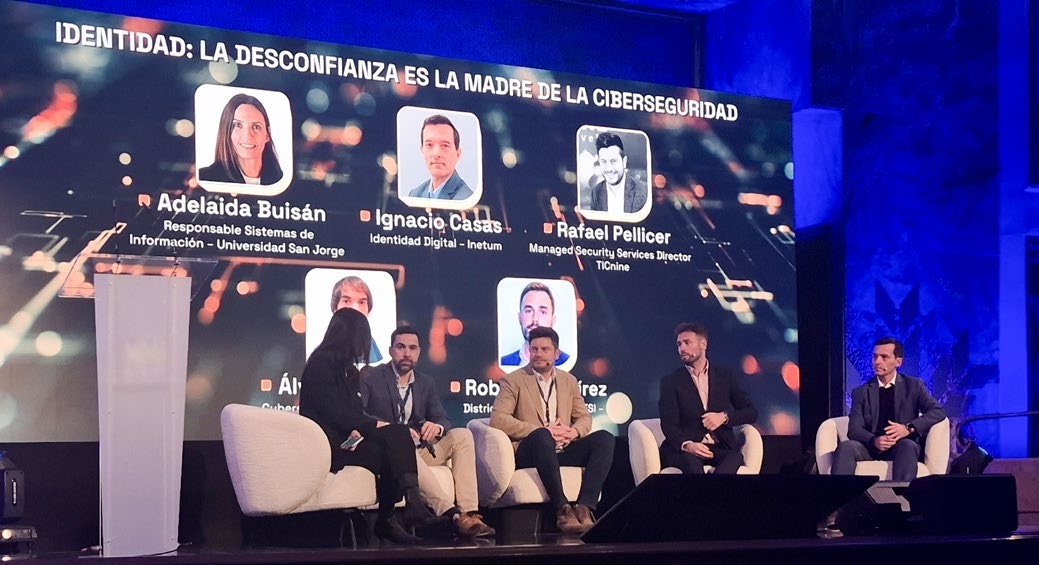
Identidad: la desconfianza es la madre de la ciberseguridad

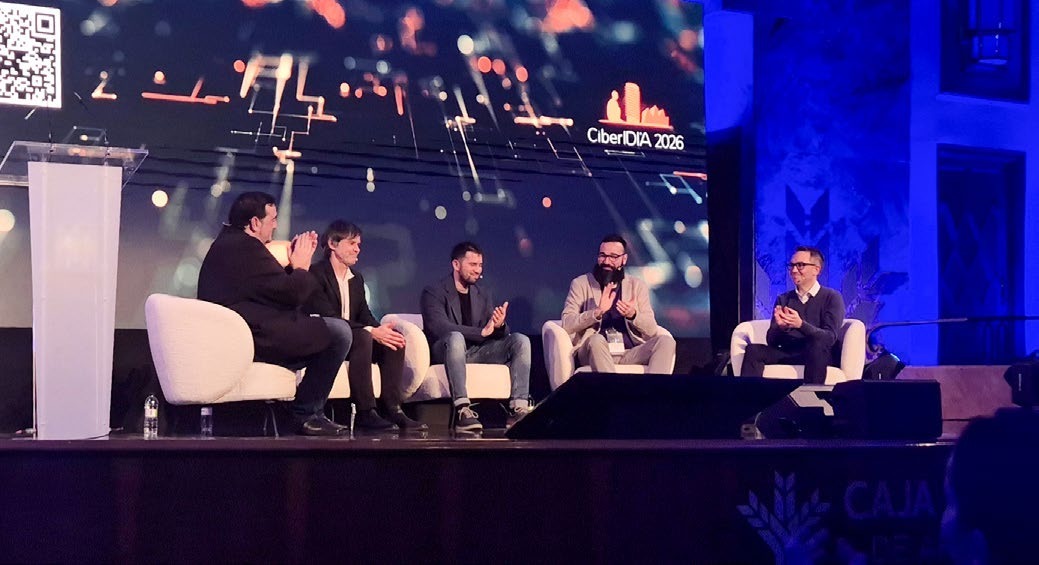
Moderó Adelaida Buisán, responsable de Sistemas de Información de la Universidad San Jorge. El punto de partida fue compartido: el perímetro de siempre ya no existe, y la identidad es hoy el principal punto de control y también de ataque. Ignacio Casas (Inetum) habló del DNI electrónico en el móvil como forma de llevar al mundo digital la confianza del documento físico. Rafael Pellicer (TICnine) advirtió de que, con una identidad válida en la mano, el atacante deja de parecer sospechoso, y de que más del 80 % de los ataques se apoyan hoy en el abuso de credenciales y en la ingeniería social. Daniel López (Devoteam) pidió identificar los activos críticos del negocio antes de desplegar tecnología, y Roberto Ramírez (Palo Alto) sumó las identidades que no son personas y el navegador, por donde pasan credenciales y engaños. La conclusión: gestionar la identidad es un equilibrio constante entre seguridad y productividad.

Gestión del riesgo: un pilar para la transformación
PONENCIA · TREND MICRO

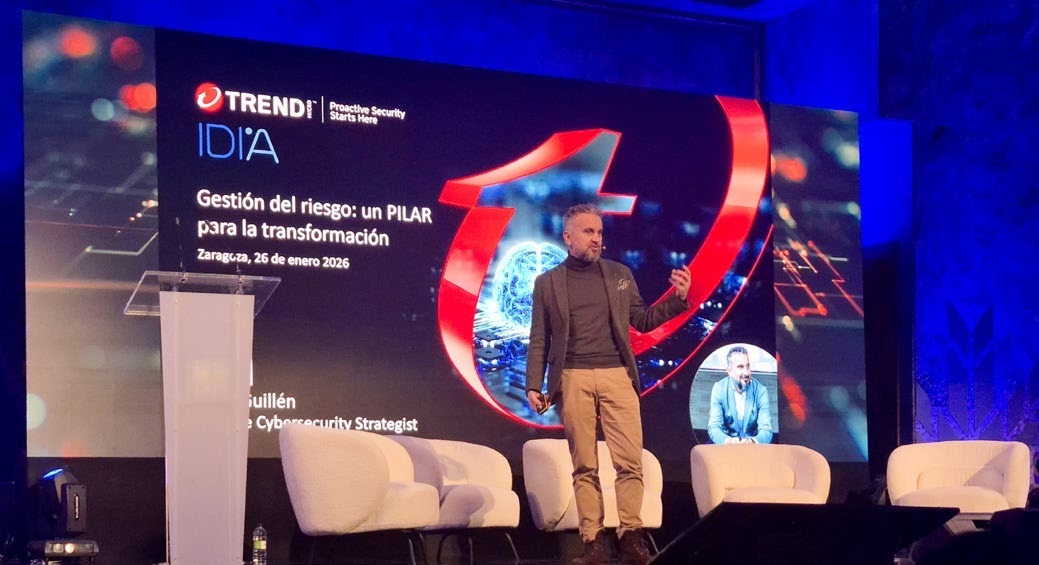
Gestión del riesgo: un pilar para la transformación

Para Raúl Guillén, la gestión del riesgo es hoy el verdadero eje de la ciberseguridad, en un momento marcado por la inestabilidad geopolítica, la presión de las normas y la adopción masiva de la inteligencia artificial. Los ataques ya no buscan solo dinero: también desestabilizar o responder a posiciones ideológicas. Y los grupos que los lanzan funcionan como multinacionales que usan la IA para ganar escala. Eso amplía el terreno que hay que cubrir, sobre todo en la sanidad y en los entornos industriales, y pone el foco en la cadena de suministro: el eslabón más fácil de atacar y uno de los más difíciles de gestionar, como recogen DORA y NIS2. Su propuesta fue medir el efecto de la tecnología en el negocio con indicadores de negocio, y dar a la seguridad un papel más estratégico.

Si no lo veo, no lo protejo… y si lo veo, ¿qué hago?
MESA REDONDA

Si no lo veo, no lo protejo… y si lo veo, ¿qué hago?

Con Francisco Javier Fabra, vicerrector de Estrategia Digital e IA de la Universidad de Zaragoza, como moderador, la mesa giró en torno a la distancia que sigue habiendo entre el dato, el análisis y la acción. Julián Sánchez (EDSI) describió organizaciones atrapadas entre no ver lo suficiente y ver demasiado, y pidió revisar de forma continua activos, riesgos y prioridades. Daniel Justicia (Trend Micro) defendió una defensa proactiva, que ponga cada amenaza en su contexto y use la automatización y la IA para ordenar los riesgos por su impacto real. Pablo Ballarín (Balusian) llevó el debate al negocio: la visibilidad vale cuando lleva a hacerse las preguntas adecuadas. Y Néstor Salceda (Safetybits) reclamó pensar en procesos críticos y en continuidad, no en activos sueltos. Ver no es suficiente: hay que convertirlo en criterio para decidir.

Vectores principales de ataque
PONENCIA · SEIDOR

Vectores principales de ataque

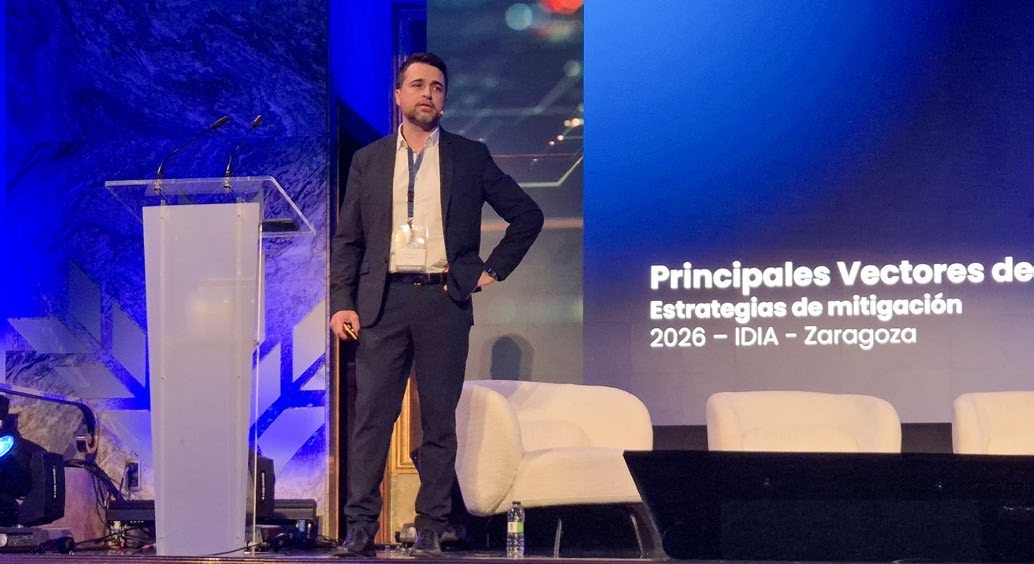
Rubén Mora es CISO global de SEIDOR, que presta servicios e infraestructuras críticas en más de 45 países. Habló desde la trinchera: los intentos de explotación no dejan de crecer, las credenciales se roban por millones y entre que se publica una vulnerabilidad y alguien la aprovecha pasan, de media, 5,4 días. Señaló tres puertas de entrada. La ingeniería social, reforzada por una IA que permite imitar la voz o la imagen de un directivo a partir de lo que hay publicado, y que obliga a verificar por más de un canal. Las identidades comprometidas: robo de credenciales, cansancio ante tantas peticiones de doble factor y abuso de privilegios. Y las vulnerabilidades en sistemas expuestos a internet: una crítica que ya se está explotando no debería seguir abierta más de 72 horas. Su cierre fue optimista: con buena higiene, segmentación y control de identidades se evita hasta el 60 % de los ataques.

Vigilar, detectar y responder: el corazón de la ciberseguridad
MESA REDONDA

Vigilar, detectar y responder: el corazón de la ciberseguridad

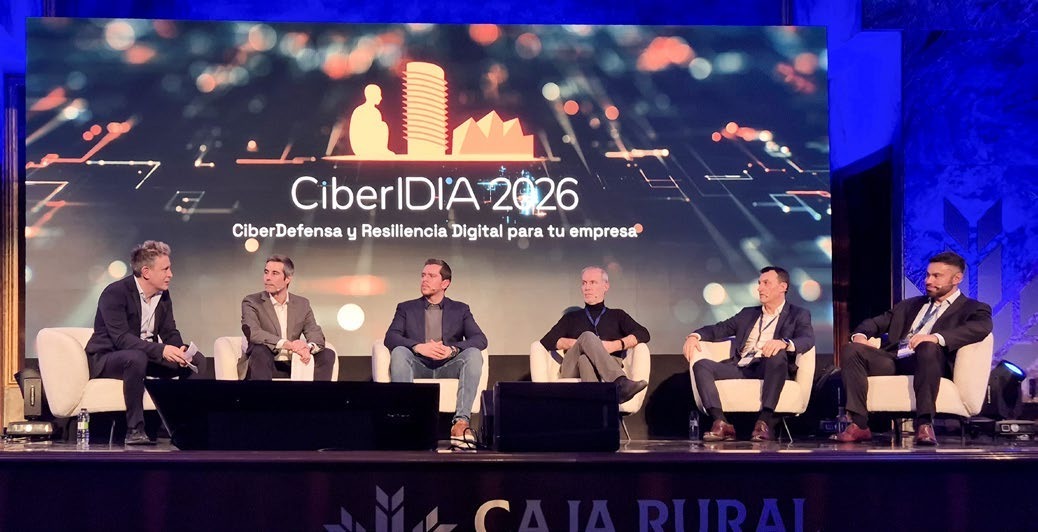
La idea de fondo fue que la partida ya no se decide en la prevención, sino en la capacidad real de reaccionar. Acacio Martín, vicepresidente de Fortinet Iberia, invitó a preguntarse no solo qué ha pasado en un ataque, sino qué venía ocurriendo meses antes, y a tener planes de respuesta y de simulación bien definidos. Julián Delgado (Factum) explicó que los modelos basados solo en alertas ya no sirven frente a campañas organizadas que suelen empezar con credenciales robadas. Antonio Sanz (S2 Grupo) puso el reloj sobre la mesa: el tiempo para reaccionar ha pasado de semanas a horas, a veces tres, y muchas organizaciones no saben qué hacer cuando les toca. Y Joseph Michell (SEIDOR) recordó que las herramientas no bastan si no está decidido quién manda cuando la alarma salta de madrugada.

Pilares fundamentales de la ciberseguridad para cualquier empresa
PONENCIA · GRUPO PIKOLÍN Y MUTUA MAZ

Pilares fundamentales de la ciberseguridad para cualquier empresa

Javier Ramos, CISO de Grupo Pikolín, y Rafael Fueris, CISO de Mutua MAZ, bajaron la ciberseguridad a lo esencial. Un ataque no afecta solo a los sistemas: toca los procesos financieros, las operaciones y la reputación, así que es asunto de toda la organización. Y no es cosa de grandes compañías: muchos ataques son oportunistas y se ceban con quien está menos preparado. Sus pilares: gestionar el riesgo como herramienta para decidir, sabiendo qué se tiene y qué se está dispuesto a aceptar, porque el riesgo cero no existe y acercarse a él sale carísimo; concienciar de forma continua, para que la gente sepa qué mirar y cuándo avisar; cuidar las credenciales, que siguen detrás de muchos incidentes; y probar las copias de seguridad, porque una copia no cuenta hasta que se ha restaurado con éxito. Se trata de empezar, tener un plan y avanzar paso a paso.

Ciberseguridad esencial: lo imprescindible para proteger el negocio
MESA REDONDA

Ciberseguridad esencial: lo imprescindible para proteger el negocio

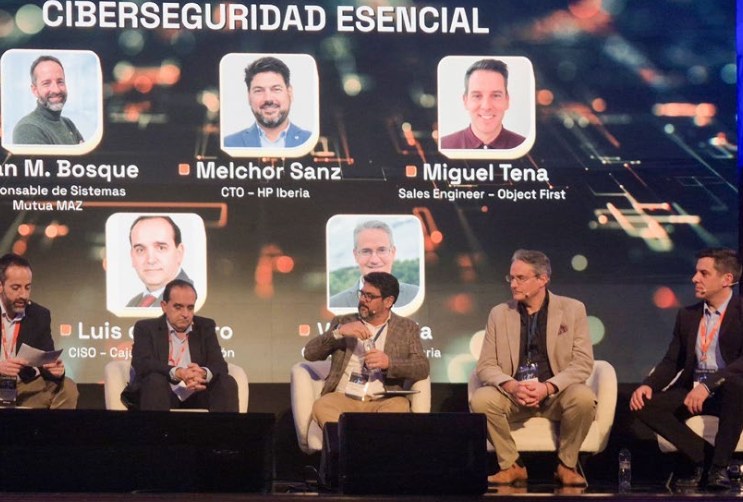
Moderada por Juan M. Bosque, responsable de Sistemas de Mutua MAZ, la mesa buscó lo imprescindible para proteger y recuperar el negocio con recursos limitados y una presión regulatoria creciente. Miguel Tena (Object First) defendió las copias de seguridad como última línea frente al ransomware: tienen que ser imposibles de modificar, cifrar o borrar, y hay que probarlas cada cierto tiempo. Vicenç Vila (Bitdefender) alertó contra la falsa tranquilidad de pensar que a uno no le va a pasar, y propuso combinar prevención, detección y respuesta. Melchor Sanz, CTO de HP Iberia, recordó que el equipo de cada persona es la puerta al resto de la casa, y que su seguridad empieza en la fábrica. Luis de Castro, CISO de Caja Rural de Aragón, puso la visión del cliente: gobernanza, gestión del riesgo e implicación de la dirección, en línea con DORA y NIS2.

SEGUNDA PARTE · LA TARDE

Cuando el ataque ya ha ocurrido.

El foco pasó de la técnica a la dirección: gestionar la crisis y decidir bajo presión, contado por quienes lo han vivido.

Comité de crisis orientado a directivos
PONENCIA · INFORGES

Comité de crisis orientado a directivos

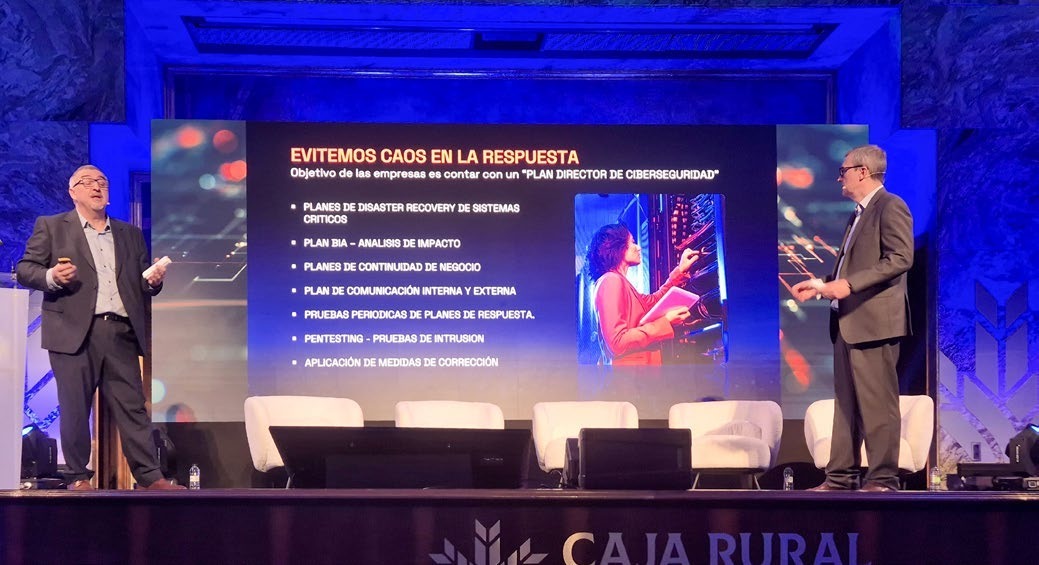
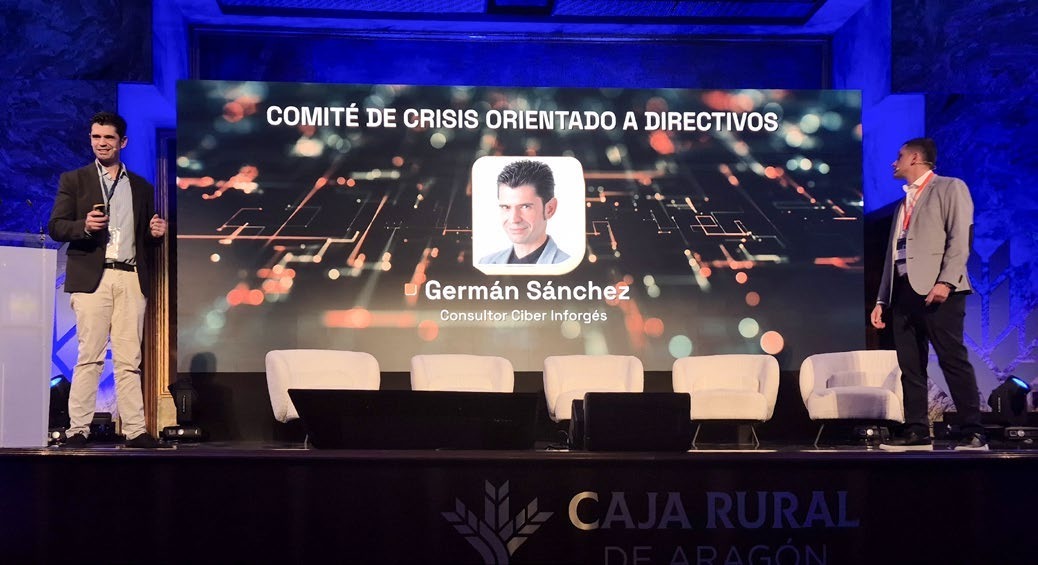
Germán Sánchez partió de un hecho: el ciberataque ya no es una hipótesis, sino un escenario con el que hay que convivir. La pregunta no es si va a ocurrir, sino cuándo, y la inteligencia artificial lo ha acelerado todo, para quien ataca y para quien defiende. Muchas veces el atacante no entra por la empresa que busca, sino por un proveedor peor protegido. Y el ransomware es un proceso largo: el cifrado es solo el final, cuando el intruso lleva tiempo dentro. Las consecuencias van más allá de lo técnico y pueden comprometer la viabilidad del negocio. Por eso el día del incidente no es el momento de repartir papeles: hacen falta comités de crisis entrenados y simulacros periódicos. Todo se puede entrenar.

Yo esto ya lo he vivido, escucha muy atento…
PONENCIA · HIBERUS

Yo esto ya lo he vivido, escucha muy atento…

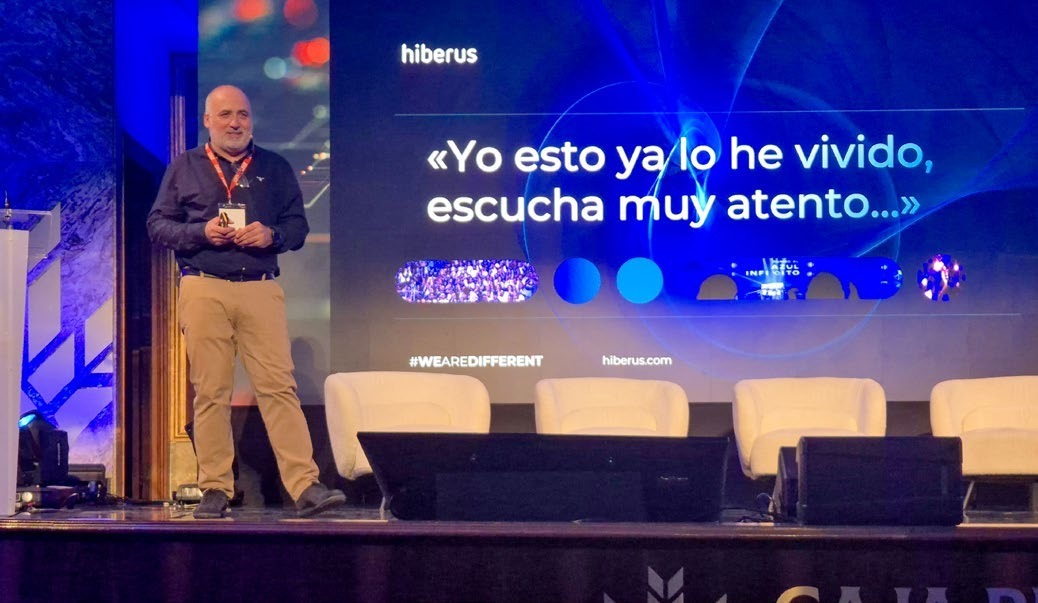
Eduardo Gistau, responsable global de ciberseguridad de hiberus, contó qué se siente cuando alguien entra en tu casa y te para la actividad. Los incidentes nunca llegan en buen momento: lo habitual es encontrarse una empresa vacía y detenida, con tres o cuatro personas de sistemas pasándolo realmente mal. En las primeras horas, sin visibilidad ni sistemas, lo prioritario no es la tecnología, sino el orden: una sala y una pizarra para hacer un inventario básico y saber si hay con qué sobrevivir. Después, traducir el incidente a negocio preguntando cuánto se deja de facturar cada día, porque las cifras ayudan a decidir con realismo. Y cuidar el relato: a una empresa no se la juzga por sufrir un incidente, sino por cómo lo cuenta y lo gestiona. Un incidente marca un antes y un después, y conviene no olvidarlo.

Cuando las barbas de tu vecino veas pelar…
PONENCIA · S2 GRUPO

Cuando las barbas de tu vecino veas pelar…

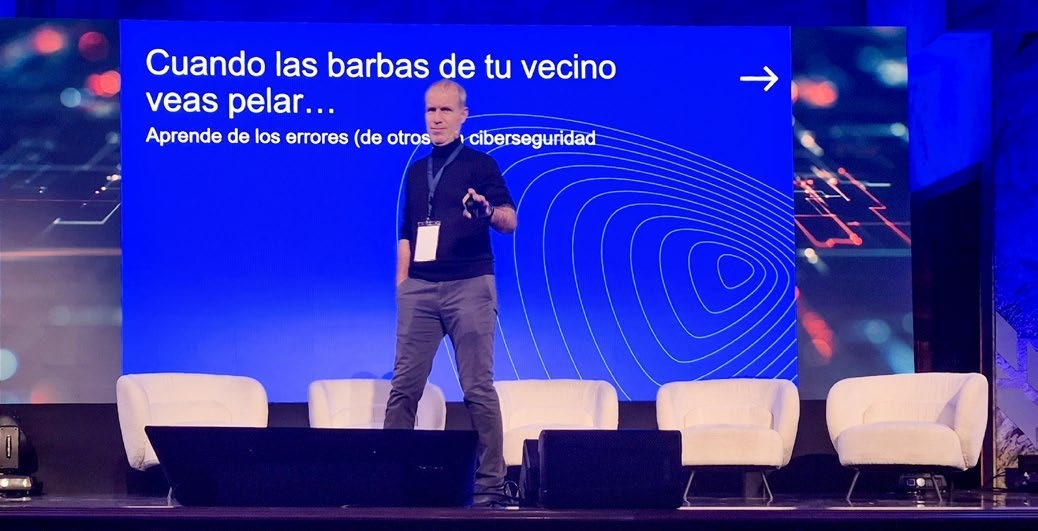
Antonio Sanz, responsable de respuesta a incidentes de S2 Grupo, propuso aprender de los errores de otros. Un incidente grave nunca es una sola cosa, sino una cadena que se va acumulando. Y da igual el tamaño o el sector: quien tiene información, procesos o clientes tiene algo que alguien quiere. Los patrones se repiten: contraseñas reutilizadas, ausencia de doble factor, redes mal segmentadas y proyectos de seguridad que se quedan a medias. Casi nunca son ataques sofisticados, sino cosas básicas que se dejaron pendientes. La seguridad hay que sostenerla en el tiempo, porque cuando los controles se relajan el atacante suele volver por el mismo sitio. Un problema propio lo es también de proveedores y clientes. Y una herramienta de detección que nadie mira equivale a no tener nada. No se trata de ser perfectos, sino de aprender.

Lo que se dijo en el escenario

Si el cibercrimen fuera un país, sería la tercera potencia mundial.
Julián Delgado · Factum
Puedes tener un SOC con la mejor tecnología, pero si no sabes quién decide a las tres de la mañana qué hacer, no sirve de nada.
Joseph Michell · SEIDOR
La sociedad no te juzga por tener un incidente, te juzga por mentir o por no saber gestionarlo.
Eduardo Gistau · hiberus
Las compañías que gestionen mejor el riesgo digital competirán mejor que sus competidores.
Raúl Guillén · Trend Micro
COMUNIDAD Y CIERRE

Nadie se defiende solo.

IDiA: una comunidad para avanzar juntos

IDiA nació como un espacio de confianza entre profesionales, para compartir experiencias reales y aprendizajes prácticos. Antón Borraz, CIO de Grupo Lobe, situó su valor en las personas. Ignacio Brieba, CIO de Grupo Pikolín, en la colaboración: la tecnología y la ciberseguridad ya no se pueden abordar en solitario, y compartir experiencias permite decidir mejor y avanzar más rápido.

Los dos coincidieron en que foros así aceleran la madurez digital de las organizaciones, reducen la incertidumbre al decidir y dan una visión más realista de los riesgos y las oportunidades.

«Aquí podemos hablar con libertad de los problemas reales, aprender de lo que a otros ya les ha pasado y avanzar sin miedo a equivocarnos.»
Antón Borraz · CIO de Grupo Lobe

Desde el primer día, el cliente en el centro.

Las mesas las moderaron responsables de tecnología de la Universidad San Jorge, la Universidad de Zaragoza, Grupo Saica, Transportes Sesé y Mutua MAZ.

Los principales responsables de sistemas y ciberseguridad de Aragón, entre ellos Grupo Pikolín, Caja Rural de Aragón o Grupo Lobe compartieron escenario con los fabricantes.

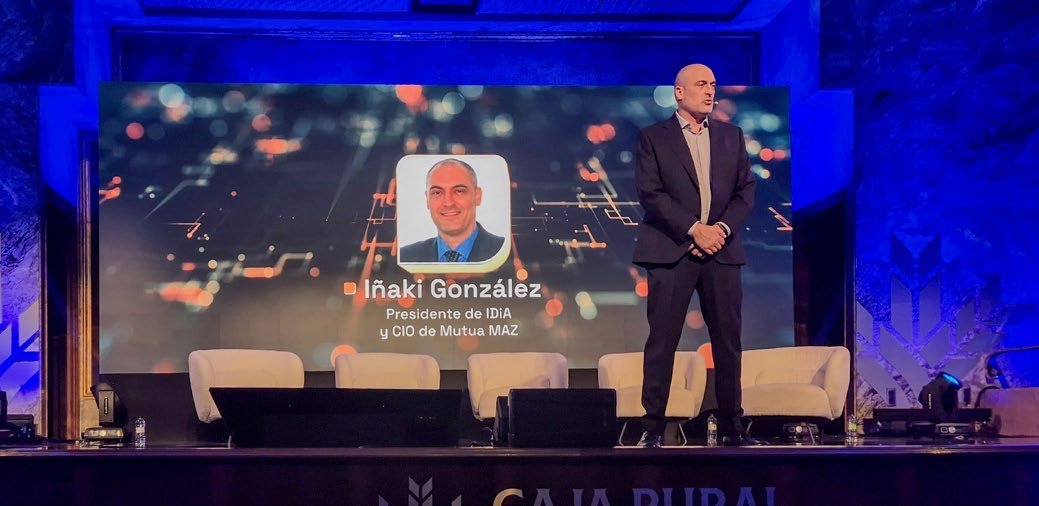
Iñaki González Rico, presidente de IDiA y CIO de Mutua MAZ, en el escenario de CiberIDiA 2026.
CONCLUSIONES Y CIERRE

De la tecnología a la responsabilidad compartida

Iñaki González Rico, presidente de IDiA y CIO de Mutua MAZ, cerró la jornada con una idea: la ciberseguridad ya no es un asunto exclusivamente técnico, sino una responsabilidad que atraviesa toda la organización. Hay dimensiones que hay que trabajar sí o sí, se tengan muchos recursos o muy pocos: la gestión del riesgo, una organización básica de la seguridad, la protección del dato, la continuidad de negocio y un mínimo de gobernanza. No se trata de aspirar a la perfección, sino de tener un plan y saber por dónde empezar. Cuando hay un incidente, el área de sistemas no tiene la solución a todo: hay que coordinar a todas las áreas y evitar la improvisación. Y el problema no puede recaer solo en el CISO o en el CIO: la ciberseguridad funciona cuando tiene el respaldo real de la dirección y toda la organización entiende su papel.

Foto de familia al cierre de CiberIDiA 2026.

Crónica escrita por IDiA a partir del reportaje de 16 páginas que la revista Ciberseguridad TIC dedicó a la jornada. Fotografías: reportaje CiberIDiA 2026, ciberseguridadTIC.

Historial

Se guarda una copia cada 10 minutos con cambios. De cada una puedes ver qué ha cambiado y recuperar solo una parte, o restaurarla entera (lo de ahora también queda guardado).